
Uma equipe de pesquisadores de segurança da Universidade de Viena, liderada por Max Guenther, descobriu uma vulnerabilidade fundamental nos aplicativos de mensagens WhatsApp e Signal que permite o rastreamento preciso da localização usando apenas o número de telefone, informou a PCMag.
Fonte da imagem: Signal/PCMag
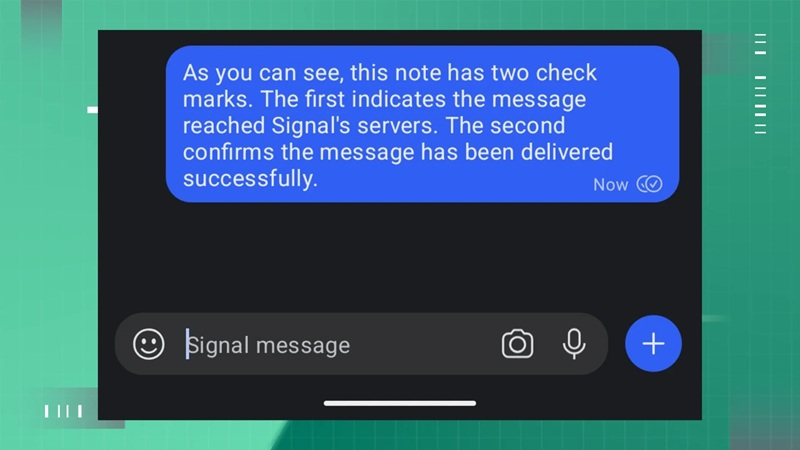
Após o envio de uma mensagem, uma marca de seleção aparece ao lado dela no aplicativo de mensagens. No WhatsApp e no Signal, uma marca de seleção indica que a mensagem chegou ao servidor e uma segunda aparece quando ela chega ao dispositivo do destinatário. A vulnerabilidade reside no pequeno intervalo de RTT (tempo de ida e volta).
Ao contrário de uma confirmação de leitura, que só é acionada quando uma mensagem é aberta manualmente, uma confirmação de entrega é enviada automaticamente — mesmo que a mensagem recebida vá direto para a pasta de spam. Com base no tempo de retorno desse sinal, um invasor pode obter uma grande quantidade de informações sobre o dispositivo do usuário, seus padrões de uso e localização.
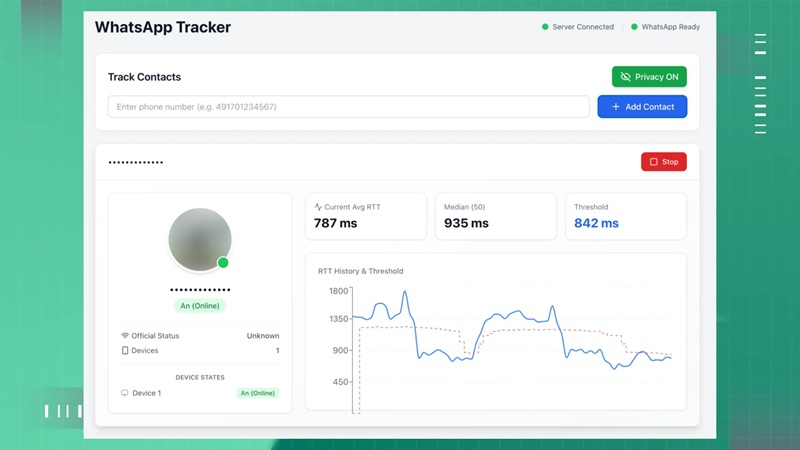
Tudo o que é necessário é um número de telefone, afirma Gunther. O ataque não requer nenhum equipamento especial ou informação privilegiada — um script simples para analisar as alterações de RTT é suficiente; ferramentas semelhantes estão disponíveis gratuitamente em plataformas como o GitHub.
Fonte da imagem: Guberm/PCMag
De acordo com o pesquisador, mesmo pequenas variações no tempo de transmissão carregam informações importantes: “Recebemos uma resposta do alvo e podemos medir o intervalo de tempo. Medimos o tempo de retorno da notificação: é menor, por exemplo, quando o dispositivo está desbloqueado ou em uso ativo, em comparação a quando está ocioso ou simplesmente bloqueado.”
Ao analisar o RTT (tempo de retorno da notificação), um invasor pode determinar o quão ativamente o proprietário está usando o smartphone, estimar sua localização aproximada e identificar redes fixas. Por exemplo, um smartphone de trabalho conectado ao Wi-Fi do escritório demonstra valores de RTT mais estáveis do que um smartphone pessoal alternando entre torres de celular, fornecendo aos invasores uma ferramenta para vigilância contínua.
A Meta✴ pagou aos desenvolvedores uma recompensa de US$ 7.000 por relatarem a vulnerabilidade, enquanto a Signal, uma organização sem fins lucrativos, não pôde oferecer nenhuma compensação.
“O problema é que essas vulnerabilidades não podem ser totalmente corrigidas”, disse Guberm. Todas as plataformas de mensagens têm um recurso de notificação de entrega, então uma solução completa para o problema é impossível a curto prazo, observou a PCMag. A Meta✴ e o Signal tomaram precauções, incluindo a implementação de limitação de taxa, que reduz a frequência com que as mensagens são recebidas para bloquear parte do spam. No entanto, essa solução apenas retarda o ataque.