
Esta semana, a Microsoft lançou mais uma rodada de atualizações de segurança como parte do seu programa Patch Tuesday. A empresa corrigiu 974 vulnerabilidades em diversos produtos de software, estabelecendo um novo recorde mensal. Dessas, 113 foram classificadas como críticas: a exploração dessas vulnerabilidades poderia levar a consequências particularmente graves, incluindo a execução remota de código sem intervenção do usuário.
Fonte da imagem: Microsoft
De acordo com diversas estimativas, a Microsoft corrigiu mais de 2.600 vulnerabilidades desde o início de 2026, e alguns pesquisadores contabilizaram 2.760 correções de CVEs. Isso representa mais que o dobro do recorde anual anterior: em 2020, a empresa corrigiu aproximadamente 1.250 vulnerabilidades. O recorde mensal anterior havia sido estabelecido em julho de 2026, quando a Microsoft corrigiu 570 vulnerabilidades. Em agosto, esse número caiu para 415.
Um dos motivos para a aceleração na descoberta de vulnerabilidades é o uso de tecnologias de inteligência artificial (IA). A IA ajuda desenvolvedores e pesquisadores a encontrar bugs mais rapidamente, que poderiam ter passado despercebidos por muito tempo. Isso não significa que os produtos da Microsoft se tornaram menos seguros; pelo contrário, o número de problemas identificados e corrigidos aumentou.
Ao mesmo tempo, a IA impacta ambos os aspectos da segurança cibernética e pode ser usada não apenas para encontrar vulnerabilidades, mas também para criar ferramentas para explorá-las. Já existem exemplos demonstrativos desses ataques, mas ainda não há evidências de que o uso de IA tenha levado a um aumento comparável em ataques em massa. Portanto, o aumento no número de CVEs fechadas reflete principalmente uma melhoria na eficiência da detecção de vulnerabilidades, e não um aumento significativo no cenário de ameaças.
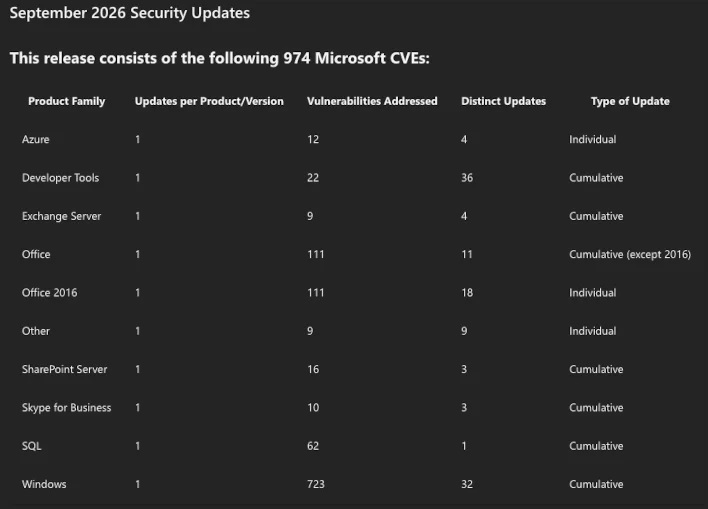
Fonte da imagem: Microsoft / KrebsOnSecurity
Entre as vulnerabilidades mais graves corrigidas está a CVE-2026-69730, com uma pontuação CVSS de 9,8 em 10. Essa vulnerabilidade de uso após liberação (use-after-free) existe no serviço de servidor DNS do Windows e afeta o Windows Server 2012 e versões posteriores, bem como algumas versões do Windows 10. Um invasor não autenticado pode executar código remotamente enviando um pacote de rede especialmente criado para um sistema afetado. A Microsoft considera essa vulnerabilidade explorável.
A CVE-2026-69829, uma vulnerabilidade de estouro de buffer no shell do Windows, também recebeu uma pontuação CVSS de 9,8. Ela permite a execução remota de código sem autenticação prévia ou interação do usuário, com complexidade de ataque classificada como baixa.
Além disso, a atualização corrige duas vulnerabilidades de dia zero que já foram exploradas em ataques reais. A vulnerabilidade CVE-2026-81963 está relacionada à pilha de atualizações do Windows, e a CVE-2026-85880 está relacionada ao mecanismo de Chamada de Procedimento Local Avançada do Windows. Ambas permitem que um invasor que já tenha obtido permissão para executar código no computador eleve seus privilégios para o nível de Sistema.
O número recorde de patches cria uma carga adicional para os administradores de sistemas corporativos. Antes da implantação em massa de atualizações, eles são obrigados a verificar a compatibilidade dos patches com o software que estão utilizando. Usuários domésticos, a menos que estejam executando softwares desatualizados ou especializados, são aconselhados a instalar as novas atualizações do Windows o mais rápido possível.